「個人情報流出に関するお詫び」。
この手のニュースを、最近やけに多く見かけると感じませんか。
飲食チェーン、アンケートサイト、ディスカウントストア、クラウドサービスなど、日本でも情報漏えいや不正アクセスの公表が続いています。
通販サイトへの登録や、過去に一度だけ使って放置しているサービスを思い返すと、「もう何をやっても無駄なのでは」と無力感を覚えるかもしれません。
しかし、冷静に状況を整理すると、私たちが今からできる対策は見えてきます。
この記事を貫く軸は一つです。
住所は知られても、鍵は渡さないこと。
ここでいう「住所」とは、氏名、住所、電話番号、生年月日、口座番号といった、あなたが誰かを示す情報です。一方の「鍵」は、パスワード、ワンタイムパスワード、パスキーなどの、本人であることを証明するための情報です。
ネット社会において、住所にあたる情報を生涯誰にも知られずに暮らすのは難しくなっています。しかし、鍵の管理は、かなりの部分を自分でコントロールできます。
もちろん、防ぎきれないからといって無警戒でよいわけではありません。不要なリスクを減らしつつ、致命傷を避けるための現実的な向き合い方をまとめました。
最近、本当に何が起きているのか
公表ラッシュは、攻撃の急増を意味するのか
2026年10月に入ってから、毎日のように情報流出のニュースが出ていると感じるかもしれません。
しかし、ニュースになった日と、実際に不正アクセスが行われた時期は同じとは限りません。
たとえば楽天ドライブは10月6日に不正アクセスを公表しましたが、保存された写真や文書などへの不正な取得・閲覧が確認された期間は1月29日から9月17日でした。
ニッポンレンタカーも10月1日に追加の不正アクセスを公表していますが、対象となった攻撃は9月19日から21日に行われ、同社が確認したのは9月29日です。
一方、GMOリサーチ&AI株式会社が運営するinfoQでは、その後の調査によって「10月2日以降」に第三者からの不正アクセスがあったことが判明しています。
つまり、10月に公表が集中したからといって、すべてが10月に始まった攻撃ではありません。
ニュースの数は、今その瞬間に起きている攻撃の数ではない。
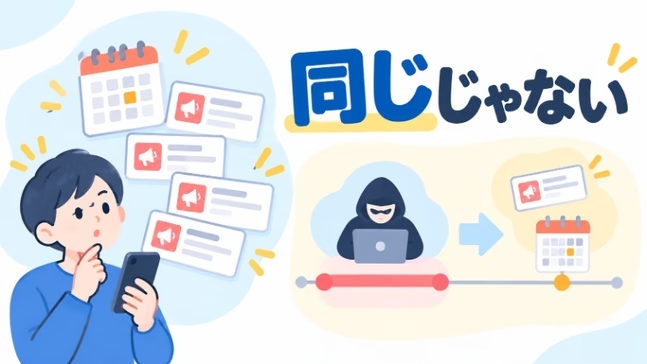
一方で、企業が10月以降の不正アクセスだったと発表している事案もあります。「昔の事件の発表が偶然重なっただけ」とも言えません。
統計から見る情報漏えいの実態
個人情報保護委員会が2025年度に処理した民間事業者の漏えい等報告は17,139件でした。前年度は19,056件なので、総数はむしろ減っています。
さらに、委員会へ直接報告された13,345件のうち、紙媒体のみの漏えい等が76.9%を占めています。書類の誤送付や紛失なども「個人情報漏えい」に含まれるため、漏えい件数をそのままサイバー攻撃件数と考えることはできません。
また、個人の権利利益を害するおそれがある一定の漏えいについて、個人情報保護委員会への報告と本人への通知が義務化されたのは2022年4月1日です。制度変更によって以前より被害が見えるようになった面もあるため、昔の数字との単純比較もできません。
一方で、サイバー攻撃が落ち着いているわけでもありません。
警察庁が2026年9月10日に公表した上半期の情勢では、ランサムウェア被害の報告件数は123件。2020年下半期に統計を取り始めて以降、半期として最多となりました。
そして、最近の動きは日本だけではありません。
韓国では2026年10月初旬、主要な金融会社に対するサイバー攻撃が相次いでいる状況を受け、金融委員会と金融監督院が10月4日に金融業界全体の緊急点検会議を開催しました。警察やKISAなども参加し、情報流出事案や攻撃手法を共有して、追加被害を防ぐ対応が進められています。
デンマークでは10月5日、中央住民登録システム「CPR」への大規模な不正アクセスが公表されました。民間企業に認められていた正規のアクセス権が悪用され、約880万人の氏名、住所、CPR番号などへ不正にアクセスされています。
880万人という数字はデンマークの現在人口より多いのですが、CPRには現在住んでいる人だけでなく、国外転出者や死亡者なども含め約1,100万人が登録されています。
国も対象となったシステムも違いますが、情報漏えいやサイバー攻撃が日本だけで起きているわけではありません。
Verizonが世界各地の侵害事例を分析した2026年版DBIRでは、分析対象となった侵害の31%でソフトウェアの脆弱性悪用が侵入経路となり、第三者が関わる侵害は48%に上っています。
生成AIによって攻撃作業が効率化されている側面もありますが、今回取り上げた国内事案でAIが使われたと公式に確認されているわけではありません。現在も、ソフトウェアの脆弱性、盗まれた認証情報、フィッシングなど、以前からある手口が主要な問題です。
ですから現状は、
情報漏えい全体が突然爆発的に増えたとまでは言えない。しかし、深刻なサイバー被害は高い水準で続いている。
くらいに捉えるのがよさそうです。
そして、企業から漏れた情報はそこで終わりません。
次は、私たち個人を狙う攻撃の材料になります。
漏れた情報は、何が危険なのか
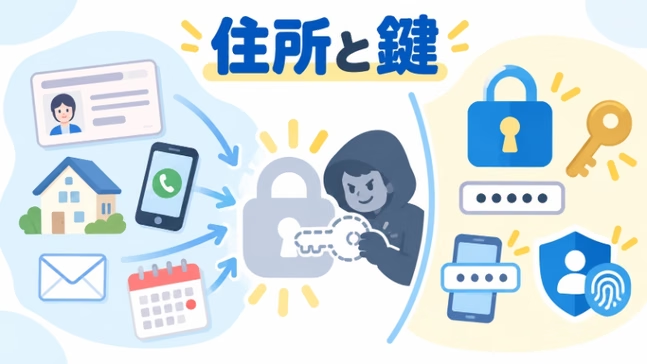
昔の電話帳や卒業アルバムにも、名前、住所、電話番号は載っていました。
ただし、昔も平気だったわけではありません。名簿が勧誘や詐欺などに悪用される問題は以前からありました。
そのうえで、現在は大きく3つ違います。
1点目は、データを簡単につなぎ合わせられる点です。複数の漏えいデータを照合すれば、同じ人物の情報をまとめられます。
2点目は、含まれる情報が深い点です。購入履歴、利用サービス、本人確認書類の画像など、昔の名簿にはなかった情報まで含まれます。
3点目は、住所や生年月日などが、本人確認の材料としても使われることがある点です。
一つひとつは「住所」に近い情報でも、複数揃うことで危険度が変わります。
| 漏れた情報 | 単体での影響 | 組み合わさった場合 | 自分でできる対策 |
|---|---|---|---|
| 氏名・住所・生年月日 | それだけでは通常、ログインや出金はできない。迷惑な勧誘や付きまといのリスク | 標的型詐欺を本物らしく見せたり、弱い本人確認を突破する材料になったりする | 暗証番号や秘密の質問に生年月日等を使わない |
| メールアドレス | 迷惑メールやフィッシングの標的になる | 過去の利用履歴と結びつき、より精巧な詐欺メールが作られる | メールのリンクから重要サービスへログインしない |
| 電話番号 | 迷惑電話や偽SMSが届く | 本人確認情報と揃うと、SIM再発行などのなりすましを狙われる可能性がある | 携帯キャリアのアカウント認証を強化する |
| 銀行・証券の口座番号 | 単体では通常、ログインや出金・売買はできない | 認証情報と結びつくと不正送金や不正売買のリスクが生じる | ログイン用の鍵を守る |
| パスワード | 該当サービスが乗っ取られる可能性がある | 他サービスでも使い回していると被害が連鎖する | サービスごとに異なるパスワードを設定する |
| クレジットカード情報 | 番号・有効期限・セキュリティコードなどが揃えば、単体でもネット上で不正利用され得る | 個人情報と組み合わされ、さらに精巧な詐欺にも使われる | 明細を確認し、必要ならカード会社へ相談・再発行する |
| 本人確認書類の画像 | なりすまし本人確認などに悪用されるリスクが高い | 他の情報と揃うと、口座開設、携帯契約、SIM再発行などのなりすましを狙われる可能性がある | 提出先を最小限にし、不要なサービスは退会する |
注意したいのは、メールアドレスや電話番号そのものは「住所」ですが、そのメールを読んだり、その電話番号宛てのSMSを受け取ったりするには「鍵」が必要だという点です。
メールアドレスを知られることと、メールボックスへログインされることはまったく違います。
そして、住所一つなら知られても仕方がない場面があります。けれども、住所、生年月日、電話番号、本人確認書類の画像などが揃ったセットになると、それは合鍵を作る材料になります。
だからといって、
「どうせ漏れるなら気にしても仕方がない」
という話ではありません。
隠しきれないことと、隠さなくていいことは違います。
銀行・証券口座で本当に守るべきもの
口座番号が漏れたと聞くと、「預金をすべて引き出されるのではないか」と不安になります。
しかし、口座番号だけで通常、お金を動かすことはできません。口座番号は振込先として他人に知らせる場面もある情報だからです。
実際に気を付けたいのは、大きく2つです。
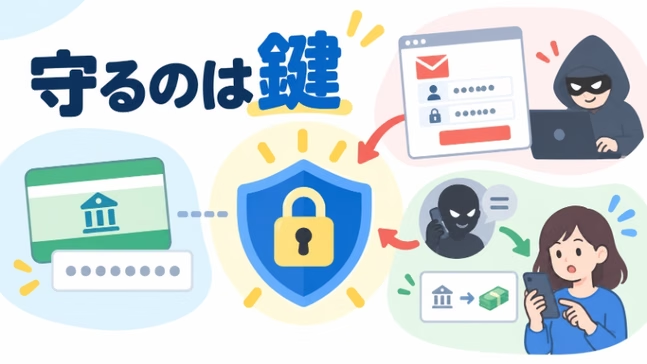
1つは、フィッシングやパスワードの使い回しなどによって認証情報という「鍵」を盗まれること。
もう1つは、警察官や銀行員などを名乗る電話で騙され、本人が自分で送金してしまうことです。
後者は、パスキーなど鍵の対策では防げません。
お金に関する電話がかかってきたら、その場で操作せず、いったん電話を切り、自分で調べた公式の番号へかけ直してください。
知られ得る個人情報だけで簡単に本人確認を通してしまわない仕組みにすることは、事業者側の責任です。一方、利用者側では、ログイン情報という鍵を守り、自分から鍵を渡さないことが重要になります。
今から守るべき「鍵」と「親鍵」
対策は全部を一度にやる必要はありません。
優先順位をつけます。
1. パスワードの使い回しをやめる
効果が大きい対策です。
一つのサービスからパスワードが漏れても、他で使い回していなければ、ほかのサービスへ被害が連鎖するリスクを大きく減らせます。
複雑なパスワードを全部覚える必要はありません。スマートフォンやブラウザのパスワード管理機能を使えば、サービスごとに異なる長いパスワードを使い分けやすくなります。
2. 親鍵となるアカウントを守る
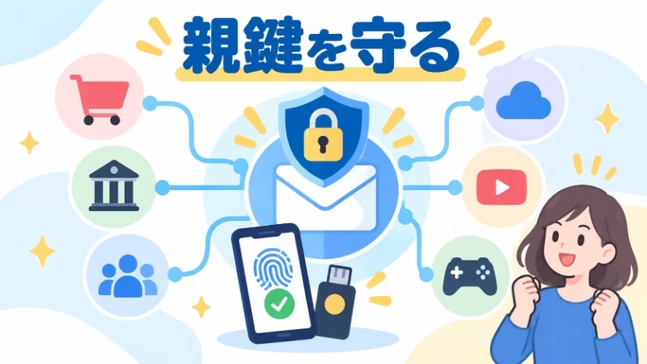
特に重要なのは、メインのメール、Apple Account、Googleアカウント、携帯キャリアのアカウントです。
これらは、ほかのサービスでパスワードを忘れたときの再設定に使われることがあります。
つまり「親鍵」とは、
なくすと、ほかの鍵まで作り直されかねない鍵
です。
3. パスキーや多要素認証を取り入れる
パスキーは、本物のサイトに結びついて認証する仕組みなので、従来のパスワードよりフィッシングに強い特徴があります。
金融機関などでパスキーやアプリによる多要素認証が用意されているなら、設定を検討する価値があります。
ただし、パスキーを設定していても、パスワードだけでログインできる仕組みや、SMSによるアカウント復旧など別の入口が残っていれば、そこを狙われる可能性があります。
スマホを機種変更するときも、銀行アプリや認証アプリ、SIMなどの「鍵」を移し終えてから古い端末を初期化する必要があります。実際の機種変更で苦労した手順はこちらにまとめています。
→iPhone機種変更の罠!日本通信eSIMと楽天株主優待の移行全手順
まず今日は、メインのメールだけ確認する
全部確認するのは大変です。
まずはメインのメールアカウントについて、パスワードを使い回していないか、多要素認証やパスキーが利用できないか、復旧用の電話番号やメールアドレスが古くなっていないかを確認してみてください。
残りは、親鍵から順番に進めればよいと思います。
使っていないサービスを整理する
ここからは、鍵を強くする話とは少し違います。
鍵を守るのは、入られにくくする対策です。
使っていないサービスを整理するのは、入られる場所と、持ち出される荷物を減らす対策です。
効果の大きさでは、まずパスワードの使い回しをなくす方を優先したいですが、この二つは別の対策なので両方できます。
一度だけ買い物した通販サイト、キャンペーンのためだけに登録した会員サイト、昔使っていたアプリ。
そこに今も住所、生年月日、カード情報、場合によっては本人確認書類まで預けっぱなしにしておく必要があるでしょうか。
退会とデータ消去は別
ここで大事なのが、
退会=個人データが全部削除される、ではない
ということです。
退会すれば、少なくとも使っていないログイン可能なアカウントを残し続ける状態は解消できます。
一方、企業が持っている過去の個人データまで消えるかどうかは別問題です。
個人情報保護法では、事業者は個人データを利用する必要がなくなったとき、遅滞なく消去するよう努めなければならないとされています。
また、利用する必要がなくなった場合などには、本人が利用停止や消去を請求できる場合があります。ただし、必ずすべて消去してもらえるとは限りません。
さらに、法律上保存しなければならない記録もあります。
たとえば犯罪収益移転防止法の対象となる特定事業者では、取引時確認に関する記録を取引終了日から7年間、取引記録等も7年間保存することが定められています。
つまり、
退会は「店を出る」こと。
でも、預けた荷物が全部その場で消えるとは限りません。法律上、一定期間保管しておかなければならない荷物もあります。
整理する順番
全部のサービスを一度に調べる必要はありません。
最優先は、もう使っていないのに本人確認書類を提出しているサービスや、クレジットカード情報を登録しているサービスです。
金融機関などでは、退会しても法令上の記録が残る場合があります。それでも、使っていないログイン可能なアカウントを残し続けないことには意味があります。
次に、住所、電話番号、生年月日などを登録している休眠サービス。メールアドレスだけのサービスは後回しでも構いません。
退会する前には、App StoreやGoogle Play経由のサブスクリプションが別に残っていないか、ポイントや残高、領収書や購入履歴、保証情報が必要ではないか、「Googleでログイン」「Appleでサインイン」などの連携に使っていないかも確認しておきましょう。
退会後に何が残るか問い合わせる
本人確認書類や住所、生年月日、カード情報などを多く預けていたサービスなら、退会後に何が残るか問い合わせてみてもいいと思います。
退会手続きを行った場合、登録している氏名、住所、電話番号、メールアドレス、生年月日、その他の個人情報は削除されますでしょうか。
退会後も保存される情報がある場合は、その種類、保存する理由、保存期間、保存期間終了後に削除されるかを教えてください。
法令等により保存が必要な情報を除き、利用する必要がなくなった個人データについては、消去をお願いいたします。
全部のサービスへ送る必要はありません。
重要な情報を多く預けているサービスから確認すれば十分です。
実際に流出の通知が届いたときの対応手順
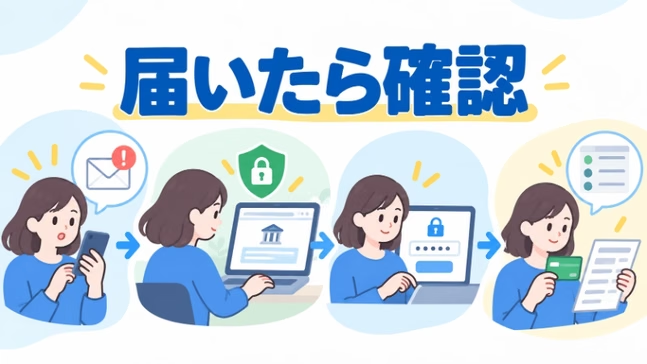
もし自分が利用しているサービスから「情報漏えいのお詫び」が届いたら、落ち着いて確認します。
1. 通知の真偽を確かめる
通知そのものがフィッシングである可能性もあります。
メッセージ内のリンクから入るのではなく、公式アプリや普段使っているブックマークなどから公式サイトを開き、同じ発表があるか確認します。
2. 何が漏れたのか確認する
氏名とメールアドレスだけなのか、パスワードなのか、クレジットカード情報なのか、本人確認書類の画像なのか。
漏れた項目によって対応は変わります。
上の「漏れた情報は、何が危険なのか」の表にある「自分でできる対策」と照らし合わせてください。
3. 「可能性」の段階でも、簡単な対策は先にやる
企業の発表が「漏えいした可能性があります」という段階でも、パスワード変更など手間の小さい対策は、先に済ませておきましょう。
同じパスワードをほかでも使っているなら変更する。カード情報が対象なら利用明細を確認し、必要ならカード会社へ相談します。
本人確認書類の画像が漏れた場合は、信用情報機関の本人申告制度が使える場合もあります。
CICでは、本人確認書類の画像を不審な相手やサイトへ送ってしまった場合などに、本人申告によって信用情報へ注意情報を登録し、加盟するクレジット会社等が審査時に確認できる仕組みを用意しています。ただし、この制度だけですべての不正利用を防げるわけではありません。
4. その会社を名乗る連絡に便乗した詐欺へ注意する
流出した情報を利用して、「先日の情報漏えいについて本人確認が必要です」といった本物らしい連絡が届く可能性があります。
すべてのメールを疑って暮らす必要はありません。
ただ、
メールやSMSのリンクから重要な手続きを始めない。
これだけでも違います。
全部は隠せない。でも、守る手段はある
一度ネット上へ流出してしまった情報を、個人が後からすべて回収することは困難です。
自分の工夫だけでは下げにくいリスクもあります。
たとえば、住所が漏れたことで生じる物理的な危険は、パスワードを強くしただけでは防げません。
だから、すべてを自己責任で解決できるという話ではありません。
企業側にも、本当に必要な個人情報だけを集めること、必要な期間だけ持つこと、利用する必要がなくなった情報を適切に消去すること、知られ得る情報だけで本人確認を済ませないことが求められます。個人情報保護委員会も、利用する必要がなくなった個人データを適切に消去することは、漏えい等を防ぐうえで極めて重要だと注意喚起しています。
そのうえで、個人としてできることもあります。
パスワードを使い回さない。メールなどの親鍵を守る。パスキーや多要素認証を使う。そして、もう使っていないサービスには個人情報を預けっぱなしにしない。
住所は知られても、鍵は渡さない。
使わないサービスに「合鍵の材料」を預けっぱなしにしない。
情報流出そのものを、私たち個人が止めることはできません。
でも、漏れたときに致命傷になりにくい状態は、今日から作れます。
*参考資料
- 楽天ドライブ「不正アクセスの発生について」
https://support.rakuten-drive.com/hc/ja/articles/62934949147929 - ニッポンレンタカー「NRアプリへの不正アクセスによる会員情報漏えいに関するお詫びとお知らせ」
https://www.nipponrentacar.co.jp/info/202610_2.html - GMOリサーチ&AI「infoQへの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」
https://gmo-research.ai/pressroom/notice/notice-20261005 - 個人情報保護委員会「令和7年度 年次報告」
https://www.ppc.go.jp/aboutus/report/annual_report_2025/ - 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
https://www.ppc.go.jp/news/kaiseihou_feature/roueitouhoukoku_gimuka/ - 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
https://www.npa.go.jp/newlyarrived/2026/20260910002.html - 韓国金融委員会「金融業界のサイバー攻撃に関する緊急点検会議」
https://fsc.go.kr/no010101/87876 - デンマーク中央住民登録CPR「住民のCPR情報への大規模な不正アクセスについて」
https://www.cpr.dk/cpr-nyt/nyhedsarkiv/2026/okt/omfattende-uautoriseret-adgang-til-borgeres-cpr-oplysninger - Verizon「2026 Data Breach Investigations Report(DBIR)」
https://www.verizon.com/business/resources/reports/dbir/ - 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」
https://www.fsa.go.jp/ordinary/chuui/chuui_phishing.html - 個人情報保護委員会「取得した個人情報は、いつ廃棄しなければなりませんか」
https://www.ppc.go.jp/all_faq_index/faq1-q5-2/ - 個人情報保護委員会「個人情報保護法ガイドラインに関するQ&A」
https://www.ppc.go.jp/personalinfo/faq/APPI_QA/ - 警察庁JAFIC「犯罪収益移転防止法の概要」
https://www.npa.go.jp/sosikihanzai/jafic/hourei/data/hougaiyou20241202.pdf - CIC「不審な人物やサイトに本人確認書類の画像を送信してしまったとき」
https://www.cic.co.jp/guide/statements/case03/ - NIST「Digital Identity Guidelines:Authenticators」
https://pages.nist.gov/800-63-4/sp800-63b/authenticators/
コメント